Fidye yazılımı, bulaştığı bir sistemde dosyaları güçlü şifreleme algoritmalarıyla kilitleyerek kullanıcının kendi verilerine erişimini engeller. Saldırganlar genellikle bu kilidi açmak için para talep eder, ancak ödeme yapılsa bile verilerin geri döneceğine dair hiçbir garanti yoktur. Bu tehdide karşı en güvenilir savunma hattı, saldırı gerçekleşmeden önce kurulmuş, doğru şekilde yapılandırılmış ve düzenli olarak test edilmiş bir yedekleme stratejisidir. Bu yazıda, kişisel kullanıcıların ve küçük işletmelerin uygulayabileceği pratik yedekleme yaklaşımlarını ele alıyoruz.
Bir bakışta
- Fidye yazılımına karşı en güvenilir savunma, düzenli test edilen bir yedekleme stratejisidir.
- 3-2-1 kuralı ile veriler farklı ortamlarda ve fiziksel olarak ayrı konumda saklanmalıdır.
- Yedekler alınmakla kalmayıp periyodik olarak geri yükleme testleriyle doğrulanmalıdır.
Fidye Yazılımı Neden Bu Kadar Tehlikeli? Yedekler de Hedefte
Fidye yazılımının temel çalışma mantığı basittir: sisteme sızar, dosyaları tarar ve bunları kullanıcının erişemeyeceği şekilde şifreler. Ardından şifre çözme anahtarı karşılığında ödeme talep edilir. Ancak modern fidye yazılımı saldırılarını asıl tehlikeli kılan şey, yalnızca yerel diskteki dosyalarla sınırlı kalmamasıdır.
Saldırganlar, bir ağa sızdıklarında genellikle o ağa bağlı diğer cihazları ve depolama alanlarını da taramaya çalışır. Eğer yedekleme sisteminiz ana bilgisayarla aynı ağda, sürekli bağlı ve kolayca erişilebilir durumdaysa, bu yedekler de şifrelenme riskiyle karşı karşıyadır. Yani "yedeğim var, sorun yok" düşüncesi, o yedek ana sistemle aynı ağda tutuluyorsa yanıltıcı bir güvenlik hissi yaratabilir. Bu nedenle yedekleme stratejisinin ilk ve en kritik ilkesi, yedeklerin ana sistemden mantıksal ya da fiziksel olarak izole edilmesidir.
3-2-1 Kuralı: Güvenli Yedeklemenin Temel Mantığı
Yedekleme dünyasında uzun süredir kabul gören 3-2-1 kuralı, basit ama etkili bir çerçeve sunar:
- Üç kopya: Verinin orijinali dahil en az üç ayrı kopyası bulunmalıdır.
- İki farklı ortam: Bu kopyalar en az iki farklı depolama türünde tutulmalıdır (örneğin bir harici disk ve bir bulut hizmeti).
- Bir tanesi fiziksel olarak ayrı konumda: Kopyalardan biri, ana sistemin bulunduğu yerden fiziksel olarak farklı bir noktada saklanmalıdır.
Bu yapının gücü, tek bir hata noktasına bağımlılığı ortadan kaldırmasından gelir. Bir harici disk arızalanabilir, bir bulut hesabı ele geçirilebilir ya da yerel ağ fidye yazılımına maruz kalabilir; ama bu senaryoların hepsinin aynı anda gerçekleşme ihtimali oldukça düşüktür.
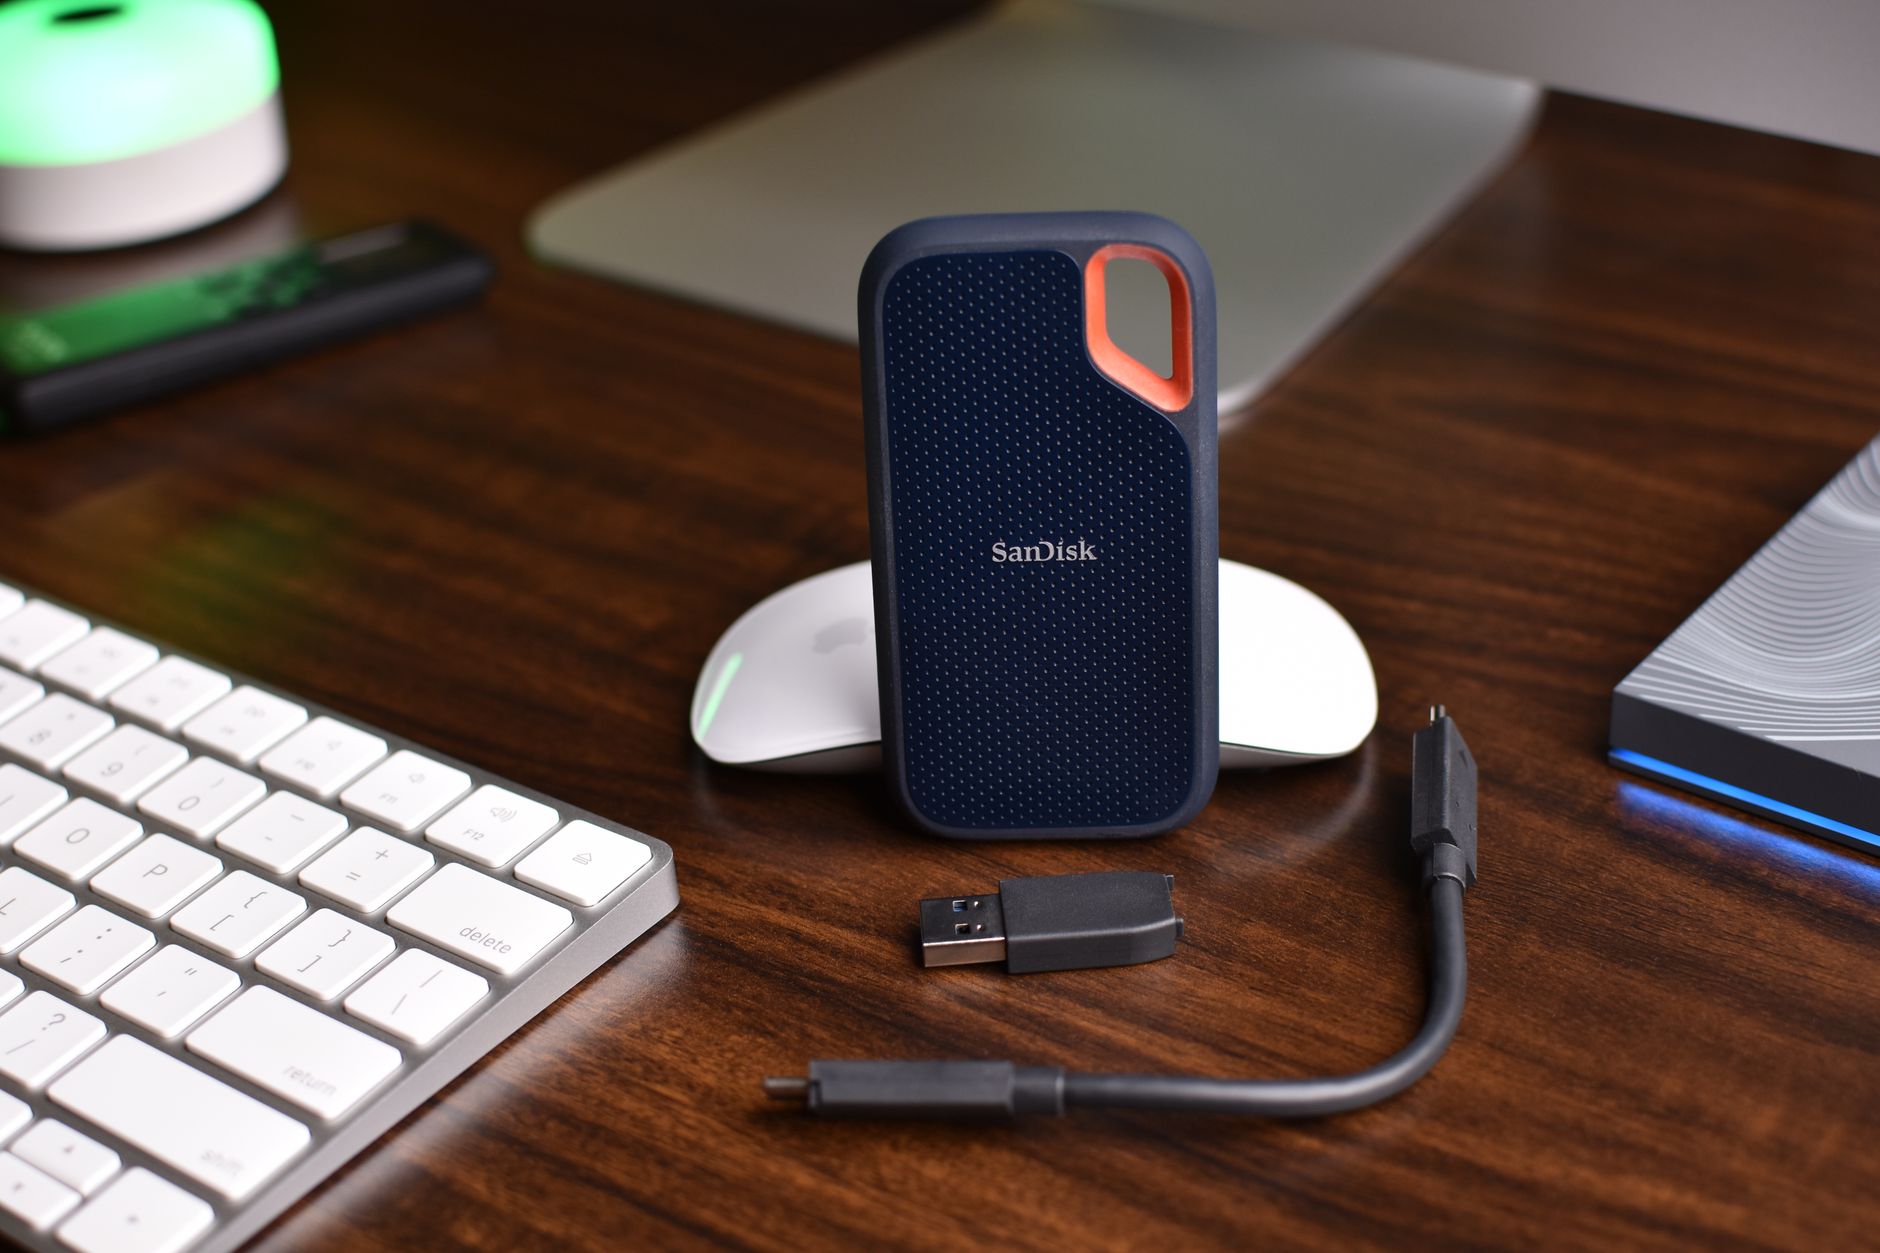
Ev kullanıcıları için pratik bir uygulama şöyle olabilir: bilgisayardaki orijinal dosyalar (birinci kopya), haftalık olarak bağlanıp sonra çıkarılan harici bir disk (ikinci kopya) ve sürüm geçmişi destekleyen bir bulut yedekleme hizmeti (üçüncü kopya, farklı konum). Küçük işletmeler için ise yerel bir NAS cihazı, ofis dışında saklanan bir disk ve bulut tabanlı bir çözüm benzer bir denge sağlayabilir.
Çevrimdışı ve Hava Boşluklu Yedeklemenin Gücü
"Air-gapped" (hava boşluklu) yedekleme, bir depolama ortamının ağdan tamamen fiziksel olarak koparılması anlamına gelir. Bu tür bir yedek, herhangi bir ağ bağlantısı üzerinden erişilemeyeceği için, ağ üzerinden yayılan fidye yazılımlarının doğrudan ulaşamayacağı bir konumda durur.
Pratikte bu, harici bir disk veya çıkarılabilir medyaya yedekleme yaptıktan sonra o cihazı bilgisayardan fiziksel olarak ayırmak anlamına gelir. Disk sürekli takılı ve bilgisayara bağlı kaldığı sürece, sistem bir saldırıya uğradığında bu disk de risk altındadır. Ancak yedekleme işlemi tamamlandıktan sonra disk çıkarılıp güvenli bir yerde saklanırsa, o an sistemde ne olursa olsun bu kopya etkilenmez.
Bu basit ama disiplin gerektiren yöntem, fidye yazılımına karşı en güvenilir çözümlerden biri olarak kabul edilir; çünkü saldırganın erişemediği bir şeyi şifrelemesi mümkün değildir.
Bulut Yedeklemede Sürüm Geçmişinin Rolü
Bulut tabanlı yedekleme hizmetleri, kolay kurulumu ve otomatik senkronizasyon özellikleriyle günlük kullanım için cazip bir seçenektir. Ancak burada dikkat edilmesi gereken önemli bir nokta vardır: eğer kullandığınız hizmet yalnızca dosyaların en güncel halini senkronize ediyorsa, fidye yazılımı tarafından şifrelenmiş bir dosya da otomatik olarak bulutta bulunan sağlam kopyanın üzerine yazılabilir.
Bu riski azaltan özellik sürüm geçmişidir (version history). Sürüm geçmişi destekleyen bir bulut hizmeti, bir dosyanın zaman içindeki farklı hallerini saklar. Böylece bir saldırı sonrasında dosyanın şifrelenmiş güncel halini değil, saldırıdan önceki temiz sürümünü geri yükleyebilirsiniz. Bulut yedekleme çözümü seçerken bu özelliğin var olup olmadığını ve ne kadar geriye giden bir geçmiş tuttuğunu kontrol etmek, stratejinin etkinliği açısından belirleyicidir.
Otomasyon: İnsan Hatasını Azaltan Yedekleme Zamanlaması
Manuel yedekleme, teoride işe yarasa da pratikte en zayıf halkalardan biridir; çünkü unutulmaya, ertelenmeye veya ihmal edilmeye açıktır. Yoğun bir haftanın ardından "bu ay yedek almayı unuttum" demek, saldırı anında geri dönülecek güncel bir kopyanın olmaması anlamına gelebilir.
Bunun çözümü, yedeklemeyi otomatik bir zamanlamaya bağlamaktır. Günlük, haftalık ya da işletmenin veri değişim hızına göre belirlenecek bir sıklıkta otomatik yedekleme görevleri tanımlamak, insan hatasını sistemden büyük ölçüde çıkarır. Otomasyon aynı zamanda tutarlılık sağlar: yedekler belirli aralıklarla, insanların hatırlaması gerekmeden düzenli şekilde alınır ve güncel kalır.
Yedekleri Test Etmeden Güvenmeyin
Yedek almak, işin yalnızca yarısıdır. Alınan yedeğin gerçekten geri yüklenebilir olduğundan emin olmak, stratejinin en çok göz ardı edilen ama en kritik adımıdır. Bozuk bir dosya, eksik bir yedekleme işlemi ya da yanlış yapılandırılmış bir ayar yüzünden, "yedeğim var" sanılan bir durumun aslında işe yaramaz olduğu ancak saldırı anında fark edilebilir — ki bu tam anlamıyla en kötü zamanlama olur.
Bu riski önlemek için periyodik geri yükleme testleri yapmak gerekir. Örneğin ayda bir, yedekten rastgele birkaç dosya seçilip gerçekten açılıp açılmadığı, bütünlüğünün korunup korunmadığı kontrol edilebilir. Bu testleri bir alışkanlık haline getirmek, yedekleme sisteminin "kağıt üzerinde" değil gerçekte işlevsel olduğunu garanti eder.
Yedekleme Tek Başına Yeterli Değil
Güçlü bir yedekleme stratejisi, fidye yazılımına karşı son çare niteliğinde bir güvenlik ağıdır; ancak tek başına bütün savunmayı oluşturmamalıdır. Saldırının gerçekleşme olasılığını azaltmak için diğer önlemlerle birlikte ele alınması gerekir:
- Güncel yazılım ve işletim sistemi: Bilinen güvenlik açıkları genellikle güncellemelerle kapatılır; güncel kalmamak saldırganlara hazır bir kapı bırakır.
- Güvenlik duvarı ve ağ segmentasyonu: Ağın bölümlere ayrılması, bir cihazın ele geçirilmesi durumunda fidye yazılımının tüm ağa yayılmasını zorlaştırır.
- E-posta ve oltalama farkındalığı: Birçok fidye yazılımı saldırısı, kullanıcıyı kandıran e-posta ekleri veya bağlantılar yoluyla başlar. Şüpheli içerikleri tanıyabilmek ilk savunma hattıdır.
Yedekleme, bu önlemlerin başarısız olduğu durumlarda devreye giren bir güvenlik ağıdır. Bütünsel bir strateji, hem saldırının önlenmesini hem de önlenemediği durumda hızlı toparlanmayı hedeflemelidir.
Fidye Ödemek Neden Bir Çözüm Değil
Saldırıya uğrayan birçok kişi ya da kurum, verilerine bir an önce kavuşmak için fidye ödemeyi bir seçenek olarak değerlendirir. Ancak bunun ciddi sakıncaları vardır. Öncelikle, ödeme yapılması saldırganların gerçekten şifre çözme anahtarını vereceğine dair hiçbir garanti sunmaz; bazı durumlarda ödeme yapılsa bile veriler geri alınamayabilir. Ayrıca ödeme yapmak, saldırganları bu yöntemin kârlı olduğu konusunda teşvik eder ve ödeme yapan hedeflerin tekrar saldırıya uğrama riski de göz ardı edilemez.
Bu nedenlerle, asıl güvenilir çözüm önleyici tedbirlerdir: izole edilmiş, düzenli olarak alınan ve test edilmiş yedekler. Bir saldırı gerçekleştiğinde fidye ödemeden sistemleri temizleyip temiz yedeklerden geri yükleyebilmek, hem finansal hem de güvenlik açısından çok daha sağlıklı bir yoldur. Fidye yazılımına karşı en güçlü kalkan, saldırı anında panikle alınan kararlar değil, önceden kurulmuş ve güvenilirliği doğrulanmış bir yedekleme stratejisidir.